AI Act: qué es, cómo funciona y qué obligaciones impone la Ley de Inteligencia Artificial de la UE
El AI Act o Reglamento Europeo de Inteligencia Artificial es el marco jurídico de la Unión Europea destinado a regular el desarrollo, comercialización y utilización de sistemas de inteligencia artificial. Su objetivo es impulsar una IA segura, fiable y centrada en las personas, estableciendo obligaciones diferentes según los riesgos asociados a cada sistema.
La norma se materializa en el Reglamento (UE) 2024/1689, aprobado por el Parlamento Europeo y el Consejo. Entró en vigor el 1 de agosto de 2024 y sus disposiciones se han ido aplicando progresivamente.
En 2026, el AI Act ya constituye una referencia esencial para empresas, administraciones públicas, desarrolladores y organizaciones que utilizan inteligencia artificial en Europa. Además, su alcance no se limita necesariamente a compañías establecidas físicamente en la UE.
¿Qué es el AI Act?
El AI Act es la normativa de la Unión Europea que establece reglas armonizadas para la inteligencia artificial en función de su nivel de riesgo. La legislación determina qué usos están prohibidos, cuáles requieren controles reforzados y qué obligaciones de transparencia deben cumplir determinados sistemas y modelos.
Según la Comisión Europea, la regulación adopta un enfoque basado en el riesgo. Esto significa que las obligaciones legales aumentan cuando un sistema de IA puede tener un mayor impacto sobre la seguridad, la salud o los derechos fundamentales.
El Reglamento también establece normas específicas para los modelos de IA de uso general, conocidos como GPAI por sus siglas en inglés, que pueden utilizarse como base para múltiples aplicaciones.
¿Cuál es el objetivo del AI Act?
El AI Act pretende mejorar el funcionamiento del mercado interior europeo y promover una inteligencia artificial fiable y centrada en el ser humano, al tiempo que protege la salud, la seguridad y los derechos fundamentales.
La norma intenta combinar dos objetivos: proteger a ciudadanos y organizaciones frente a determinados riesgos de la inteligencia artificial y crear unas reglas comunes que permitan desarrollar e implantar esta tecnología dentro de un marco jurídico previsible.
Por ello, el AI Act no prohíbe la inteligencia artificial de manera general. La mayor parte de las aplicaciones consideradas de riesgo mínimo o inexistente pueden utilizarse sin estar sometidas a los requisitos aplicables a los sistemas de alto riesgo.
¿Cuál es el objetivo del AI Act?
El AI Act pretende mejorar el funcionamiento del mercado interior europeo y promover una inteligencia artificial fiable y centrada en el ser humano, al tiempo que protege la salud, la seguridad y los derechos fundamentales.
La norma intenta combinar dos objetivos: proteger a ciudadanos y organizaciones frente a determinados riesgos de la inteligencia artificial y crear unas reglas comunes que permitan desarrollar e implantar esta tecnología dentro de un marco jurídico previsible.
Por ello, el AI Act no prohíbe la inteligencia artificial de manera general. La mayor parte de las aplicaciones consideradas de riesgo mínimo o inexistente pueden utilizarse sin estar sometidas a los requisitos aplicables a los sistemas de alto riesgo.
¿A quién afecta el AI Act?
El AI Act afecta a diferentes participantes de la cadena de valor de la inteligencia artificial, entre ellos proveedores, responsables del despliegue, importadores, distribuidores y determinados fabricantes de productos que incorporan sistemas de IA.
Además, la normativa tiene un importante alcance extraterritorial. El artículo 2 del Reglamento establece, entre otros supuestos, su aplicación a proveedores que comercializan sistemas o modelos de IA de uso general en la Unión aunque estén establecidos en un tercer país.
También puede afectar a proveedores y responsables del despliegue establecidos fuera de la UE cuando los resultados producidos por sus sistemas de IA se utilicen dentro de la Unión.
Por tanto, una empresa no puede asumir que queda fuera del AI Act simplemente porque su sede se encuentre fuera de Europa.
¿Cómo clasifica el AI Act los sistemas de inteligencia artificial?
Uno de los elementos centrales del AI Act es su enfoque basado en niveles de riesgo. La Comisión Europea diferencia cuatro grandes categorías: riesgo inaceptable, alto riesgo, riesgos relacionados con la transparencia y riesgo mínimo o inexistente.
La clasificación resulta fundamental porque determina las obligaciones que deberá asumir cada organización.
No todos los sistemas de IA requieren, por tanto, el mismo nivel de control. Una herramienta utilizada para filtrar correo no deseado no presenta las mismas implicaciones que un sistema empleado para tomar decisiones en procesos de contratación, educación o determinados servicios esenciales.
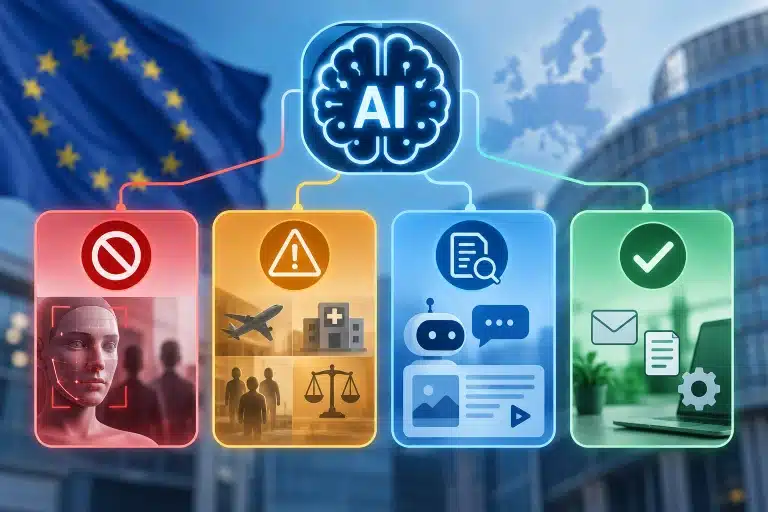
IA de riesgo inaceptable: las prácticas prohibidas
El nivel más elevado corresponde a determinados usos considerados incompatibles con los valores y derechos protegidos por la Unión Europea. Estas prácticas de IA están prohibidas.
Entre ellas se encuentran determinados sistemas que emplean técnicas manipuladoras o engañosas capaces de causar daños significativos, algunos usos que explotan vulnerabilidades de las personas y determinados sistemas de puntuación social.
También existen restricciones sobre ciertas formas de categorización biométrica, reconocimiento de emociones en determinados contextos y creación de bases de datos de reconocimiento facial mediante recopilación indiscriminada de imágenes.
Las prácticas prohibidas pueden consultarse directamente en el artículo 5 del Reglamento Europeo de Inteligencia Artificial.
Sistemas de IA de alto riesgo
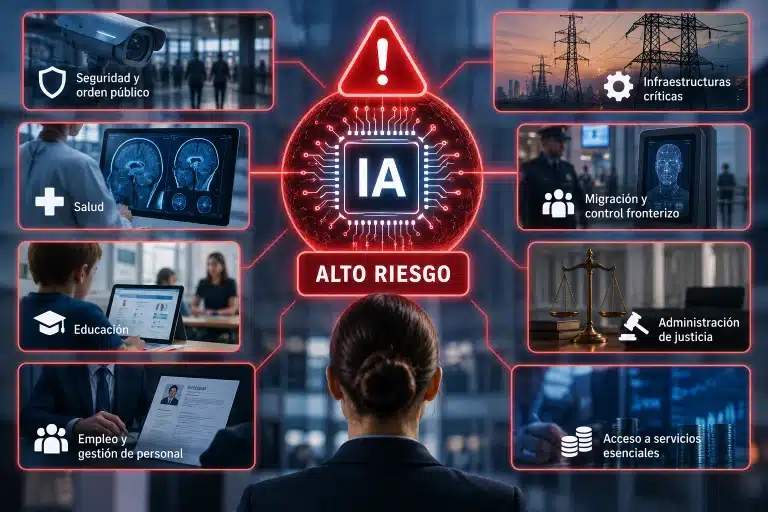
Los sistemas de IA de alto riesgo son aquellos que pueden afectar de manera significativa a la salud, la seguridad o los derechos fundamentales de las personas en determinados contextos regulados.
La Comisión Europea incluye entre las áreas relevantes algunos usos relacionados con biometría, infraestructuras críticas, educación, empleo, acceso a determinados servicios esenciales, migración, control fronterizo, administración de justicia y aplicación de la ley.
Un ejemplo puede ser un sistema de inteligencia artificial utilizado para evaluar candidatos dentro de determinados procesos de contratación.
Estos sistemas están sometidos a obligaciones considerablemente más estrictas que las aplicaciones de bajo riesgo.
¿Qué obligaciones tienen los sistemas de IA de alto riesgo?
Los sistemas considerados de alto riesgo deben cumplir una serie de requisitos orientados a controlar sus posibles efectos antes y durante su utilización.
Entre las medidas previstas se encuentran sistemas adecuados de evaluación y mitigación de riesgos, requisitos sobre la calidad de los datos, registro de actividades para garantizar la trazabilidad, documentación técnica, información adecuada para los responsables del despliegue y mecanismos de supervisión humana.
También se establecen requisitos relacionados con la precisión, robustez y ciberseguridad.
La idea fundamental es que cuanto mayor sea la capacidad de una aplicación de IA para afectar a las personas, mayores serán las medidas necesarias para controlar su funcionamiento.
¿Qué establece el AI Act sobre transparencia?
El AI Act también introduce obligaciones específicas para situaciones en las que una persona necesita saber que está interactuando con inteligencia artificial o que determinado contenido ha sido generado o manipulado mediante IA.
Por ejemplo, los sistemas diseñados para interactuar directamente con personas deben, en los supuestos establecidos por la normativa, informar de que se está produciendo una interacción con un sistema de inteligencia artificial.
Asimismo, existen requisitos relacionados con la identificación de determinados contenidos sintéticos y el etiquetado de contenidos como los deepfakes.
Estas medidas buscan permitir que los usuarios puedan reconocer determinados usos de la inteligencia artificial y tomar decisiones con mayor información.
¿Qué ocurre con la IA generativa y los modelos de propósito general?
El AI Act contiene un régimen específico para los modelos de inteligencia artificial de uso general o GPAI, una categoría especialmente relevante para la IA generativa.
Según la Comisión Europea, los proveedores de estos modelos tienen obligaciones como elaborar documentación técnica, establecer una política para cumplir la normativa europea sobre derechos de autor y publicar un resumen suficientemente detallado del contenido utilizado para el entrenamiento del modelo.
Los modelos considerados de riesgo sistémico están sometidos a requisitos adicionales, como evaluación y mitigación de riesgos, notificación de incidentes graves y medidas adecuadas de ciberseguridad.
Las obligaciones para proveedores de modelos GPAI comenzaron a aplicarse el 2 de agosto de 2025.
¿Qué es la alfabetización en inteligencia artificial?
El AI Act incorpora también la alfabetización en IA como una cuestión relevante para las organizaciones que desarrollan o utilizan estos sistemas.
El artículo 4 del Reglamento establece que proveedores y responsables del despliegue deben adoptar medidas para garantizar, en la mayor medida posible, un nivel suficiente de alfabetización en IA entre su personal y otras personas encargadas del funcionamiento y utilización de estos sistemas en su nombre.
Para ello deben tenerse en cuenta aspectos como los conocimientos técnicos, experiencia, educación y formación, además del contexto en el que se utiliza la tecnología.
Esto convierte el conocimiento de la regulación, los riesgos y el funcionamiento de la inteligencia artificial en una competencia cada vez más relevante dentro de las organizaciones.
¿Cuándo se aplica el AI Act?
El calendario del AI Act ha sido progresivo. El Reglamento entró en vigor el 1 de agosto de 2024, mientras que las primeras obligaciones comenzaron a aplicarse posteriormente.
Las prohibiciones de determinadas prácticas de IA y las obligaciones relativas a alfabetización comenzaron a aplicarse el 2 de febrero de 2025. Las normas de gobernanza y las obligaciones para modelos de IA de uso general comenzaron a aplicarse el 2 de agosto de 2025.
Desde el 2 de agosto de 2026 son aplicables gran parte de las disposiciones generales del Reglamento y comienzan además importantes facultades de ejecución de las autoridades.
Tras los cambios introducidos en el calendario europeo, las reglas para determinados sistemas de alto riesgo del Anexo III serán aplicables desde el 2 de diciembre de 2027, mientras que determinadas reglas relativas a sistemas de alto riesgo integrados en productos regulados se aplicarán desde el 2 de agosto de 2028.
El calendario actualizado puede consultarse en la información oficial de la Comisión Europea sobre el AI Act.
¿Qué sanciones establece el AI Act?
El incumplimiento del AI Act puede dar lugar a sanciones económicas significativas, cuya cuantía depende de la naturaleza y gravedad de la infracción.
El incumplimiento de determinadas prácticas prohibidas puede implicar multas administrativas de hasta 35 millones de euros o el 7 % del volumen de negocio mundial anual total del ejercicio anterior, aplicándose el criterio establecido por el Reglamento según el tipo de empresa.
Otros incumplimientos pueden alcanzar 15 millones de euros o el 3 % del volumen de negocio mundial anual, mientras que proporcionar información incorrecta, incompleta o engañosa a determinadas autoridades u organismos puede conllevar sanciones de hasta 7,5 millones de euros o el 1 % del volumen de negocio mundial anual.
El artículo 99 del AI Act establece los criterios y límites aplicables y contempla un tratamiento específico para las pymes, incluidas las empresas emergentes.
¿Cómo pueden prepararse las empresas para cumplir el AI Act?
El primer paso para una organización es identificar qué sistemas de inteligencia artificial utiliza y qué función desempeña respecto a ellos. No tiene las mismas responsabilidades una empresa que desarrolla y comercializa un sistema que otra que utiliza una solución proporcionada por un tercero.
Después resulta necesario determinar la clasificación de riesgo de cada sistema y revisar las obligaciones correspondientes.
Este análisis puede implicar documentar los sistemas utilizados, establecer mecanismos de gobernanza, revisar la calidad y procedencia de los datos cuando corresponda, garantizar supervisión humana, definir responsabilidades internas y formar a los profesionales que trabajan con estas tecnologías.
La adaptación al AI Act no debe entenderse únicamente como una cuestión técnica. Cumplimiento normativo, gestión de riesgos, protección de datos, ciberseguridad y gobernanza de la IA pasan a estar estrechamente relacionados.
¿Qué perfiles profesionales están ganando relevancia con el AI Act?
La implantación del AI Act aumenta la necesidad de profesionales capaces de comprender simultáneamente los aspectos tecnológicos, jurídicos, éticos y organizativos de la inteligencia artificial.
Áreas como cumplimiento normativo de IA, gobernanza tecnológica, auditoría algorítmica, gestión de riesgos, protección de datos, ciberseguridad y supervisión de sistemas automatizados requieren conocimientos cada vez más especializados.
Para profesionales del derecho, tecnología, compliance, seguridad, recursos humanos o gestión empresarial, conocer el funcionamiento del AI Act puede convertirse en una competencia transversal importante a medida que las organizaciones incorporan más soluciones basadas en inteligencia artificial.
Preguntas frecuentes sobre aprender criminología en casa
📘Másteres relacionados con lo que acabas de leer
Si este contenido te ha ayudado a aclarar ideas, puede que alguno de estos másteres encaje perfectamente con tu perfil. Son programas especializados en criminología, criminalística, ciencias forenses e investigación criminal.



💡¿Necesitas ayuda para elegir tu máster?
Un asesor académico puede orientarte según tu experiencia, tus objetivos y el tiempo del que dispones. Podemos atenderte por teléfono o WhatsApp para resolver tus dudas al momento.
Última actualización 21/09/2026 por Academia Internacional Ciencias Criminalísticas